Installation de SDLinux sur des systèmes validés par FIPS
À propos de la validation FIPS de SDLinux
Pour comprendre comment le chiffrement complet du disque SDLinux (FDE) peut atteindre la conformité FIPS, il faut d’abord comprendre les composants mêmes de l’EDF.
Le chiffrement complet des disques comporte deux composantes :
Acquisition par autorisation
Responsable de l’authentification de l’utilisateur
WinMagic Software (SDLinux) est responsable de l’acquisition d’autorisation
Moteur de chiffrement
Responsable du chiffrement des données
Linux OS est responsable du moteur de chiffrement (dm-crypt)
Les deux composants doivent utiliser des modules validés du NIST afin qu’ils puissent être considérés comme conformes à FIPS.
Puisque le module cryptographique SecureDoc for Linux est validé en FIPS 140 (voir le lien du certificat ici) et est toujours en mode FIPS, cela garantit que le composant d’acquisition d’autorisation est conforme. Pour garantir que le système d’exploitation Linux, le composant moteur de chiffrement, est en mode FIPS, voir – Déploiement sur des systèmes habilités en mode FIPS ou, si vous avez une configuration personnalisée, voir la section suivante « Comment SDLinux FDE obtient-il la conformité FIPS ? » pour plus d’informations.
Note : Le NIST ne valide pas un produit entier qui fournit le chiffrement complet du disque (dans ce cas SDLinux), en fait le NIST ne traite pas du tout cela, il ne s’occupe que de la validation des modules qui fournissent la cryptographie. Vous ne trouverez pas de produit de chiffrement de disque sur la page web des modules validés du NIST.
Comment SDLinux FDE parvient-il à la conformité FIPS ?
La conformité FIPS à la solution SDLinux FDE se résume aux éléments suivants :
https://csrc.nist.gov/projects/cryptographic-module-validation-program/certificate/4192
Le module Red Hat ou Ubuntu Cryptographic est listé comme ayant un certificat 140-2 actif ( voir Comment vérifier que les modules cryptographiques sont validés par FIPS)
dm-crypt doit être configuré pour utiliser un module FIPS validé listé.
Note : Configurer/configurer dm-crypt pour n’utiliser que des modules de validation FIPS pour le chiffrement nécessite beaucoup de connaissances et de savoir-faire du dm-crypt, donc cela peut ne pas être idéal pour la plupart des cas d’usage.
Si vous cherchez un moyen plus simple d’y parvenir (sans configurer directement le cryptage de dm), Red Hat et Ubuntu recommandent d’installer ou d’activer le mode FIPS sur leur système d’exploitation, car cela permet de garantir que le système utilise des paquets/composants cryptographiques validés par FIPS. Voir Déploiement sur des systèmes compatibles en mode FIPS pour plus d’informations
Si la politique de sécurité du module sélectionné spécifie les étapes nécessaires pour que le module fonctionne en mode FIPS, cela doit être fait avant le déploiement de SDLinux
Aucun réglage ou drapeau n’est nécessaire configuré sur le profil/package SDLinux lui-même. Lorsque SDLinux est déployé sur le système, il utilise la configuration que dm-crypt utilise ou a été configurée dans le système d’exploitation.
Comment vérifier que les modules cryptographiques sont-ils validés par FIPS ?
Pour vérifier si les modules cryptographiques que vous avez installés sont validés par FIPS, vous pouvez rechercher le module sur le lien ci-dessous. Vous pouvez également définir vos résultats de recherche pour un fournisseur particulier.
https://csrc.nist.gov/projects/cryptographic-module-validation-program/validated-modules/search
Exemple :
Chercher le vendeur : Red Hat donnera les résultats suivants
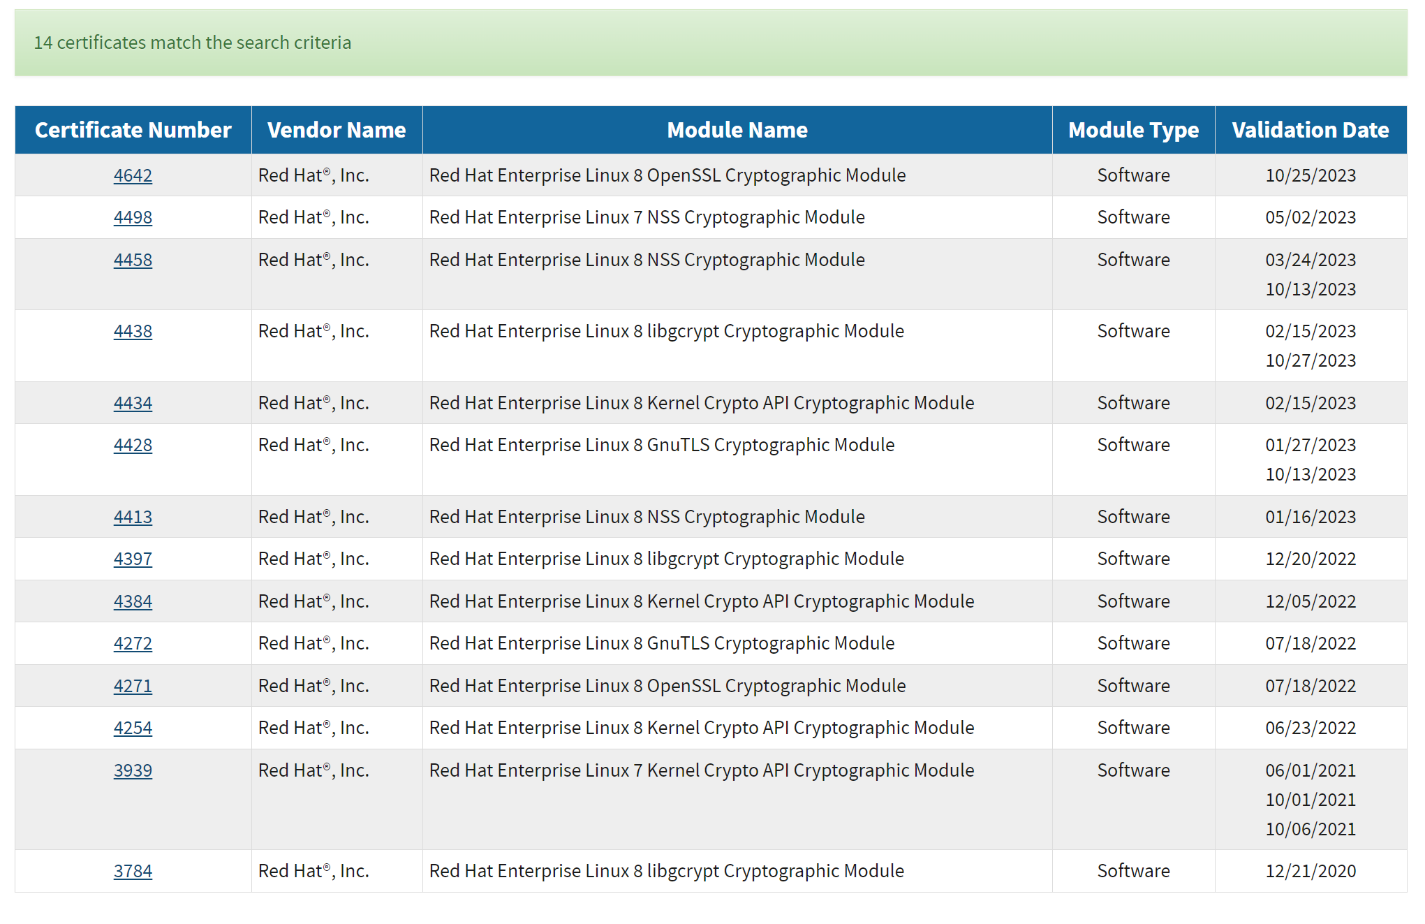
Vous pouvez également consulter le site web de Red Hat et d’Ubuntu pour la liste des modules pour lesquels ils disposent actuellement de certificats actifs :
Déploiement sur des systèmes habilités en mode FIPS
SDLinux prend en charge l’installation et le chiffrement des systèmes d’exploitation Linux ayant le mode FIPS activé. Ce support permet de déployer SDLinux sur des systèmes visant à être conformes à FIPS.
Il existe deux façons d’activer le mode FIPS sur les systèmes RedHat :
Démarrez l’installation en mode FIPS
Passez le système en mode FIPS après l’installation
Bien qu’il existe deux méthodes recommandées par RedHat pour activer le mode FIPS, si l’objectif est la conformité FIPS, il est préférable de commencer l’installation en mode FIPS.
Les instructions pour démarrer vos installations RedHat en mode FIPS sont disponibles dans les liens ci-dessous :
Pour toute version non listée ci-dessus, vous pouvez visiter le site web de Red Hat (https://docs.redhat.com/en/documentation/red_hat_enterprise_linux) et consulter la section Sécurité de la documentation de la version du système d’exploitation que vous recherchez.
Les instructions pour passer le système en mode FIPS après l’installation se trouvent au lien ci-dessous :
https://access.redhat.com/solutions/137833
Note : Le lien ci-dessus apporte à nouveau un nouvel avertissement : si l’objectif est la conformité FIPS, il est idéal que de nouvelles machines soient installées de zéro avec FIPS activé. Veuillez consulter votre représentant RedHat respectif si vous avez des préoccupations concernant la conformité FIPS sur un système RedHat déjà existant
Pour activer FIPS sur Ubuntu, vous aurez d’abord besoin de :
Un abonnement Ubuntu Pro. Vous aurez besoin de cet abonnement attaché à votre système Ubuntu pour qu’il ait accès à des packages cryptographiques validés par FIPS qui incluent le noyau Linux et OpenSSL.
La version d’Ubuntu OS est indiquée comme certifiée FIPS dans la section Certification & Hardening d’Ubuntu sur leur site web (voir le https://ubuntu.com/security/certifications/docs/fips du site web d’Ubuntu pour plus d’informations).
Les instructions pour attacher un abonnement Ubuntu Pro ainsi que pour activer FIPS sont disponibles au lien ci-dessous :
https://ubuntu.com/security/certifications/docs/fips-enablement
Autres FAQ sur la validation FIPS
DM-crypt est-il certifié uniquement par FIPS pour RedHat OS ? Si oui, comment la certification FIPS est-elle obtenue sur d’autres systèmes Linux comme Ubuntu ?
dm-crypt lui-même n’est pas certifié FIPS, cependant ce qui importe est que les modules cryptographiques et algorithmes qu’il utilise sont des modules validés par FIPS.
Ainsi, pour des systèmes d’exploitation comme RedHat et Ubuntu, qui disposent de modules cryptographiques validés FIPS, dm-crypt peut en utiliser un à condition que le système d’exploitation ait été configuré en mode FIPS et respecte la politique de sécurité du module. Alternativement, dm-crypt peut être redirigé pour installer correctement un module cryptographique OpenSSL autonome qui possède un certificat FIPS 140 actif publié par le NIST CMVP. Dans ce cas, l’exigence de sélectionner le mode FIPS s’applique directement au module plutôt qu’à l’ensemble du système d’exploitation. Voir « Comment SDLinux FDE obtient-il la conformité FIPS ? »
Existe-t-il une version spécifique d’OpenSSL que SDLinux exige d’installer sur un système ?
En supposant que dm-crypt utilise la cryptographie OpenSLL, SDLinux ne nécessite aucune version spécifique pour fonctionner. Cependant, si la conformité FIPS de la solution FDE est requise, alors le système d’exploitation doit inclure une version OpenSSL avec une certification FIPS 140 active (3.0.8 ou 3.0.9).
La validation FIPS pour SecureDoc pour Linux fonctionne-t-elle de manière similaire à SecureDoc pour Windows ?
L’approche dans les deux cas est la même, c’est-à-dire que seule la cryptographie validée FIPS 140 doit être utilisée par la solution EDF.
Mais bien que pour SecureDoc pour Windows, la validation du moteur cryptographique SecureDoc soit suffisante, SDLinux exigerait également que le module cryptographique de l’environnement opérationnel utilisé par dm-crypt soit validé et fonctionne en mode FIPS-approuvé comme décrit précédemment.